Richtlinien und Verfahren
Dokumente mit Kennzeichnung, Revisionen und mehrstufigem Freigabe-Workflow. Es gibt eine gültige Fassung, mit Angabe, wer sie wann freigegeben hat.
TISAX
TISAX verlangt den Nachweis, dass Informationssicherheit entlang der automobilen Lieferkette gesteuert wird. SGQM hält die Managementseite in Ordnung: Dokumente, Audits, Maßnahmen, Schulungen und Lieferanten.
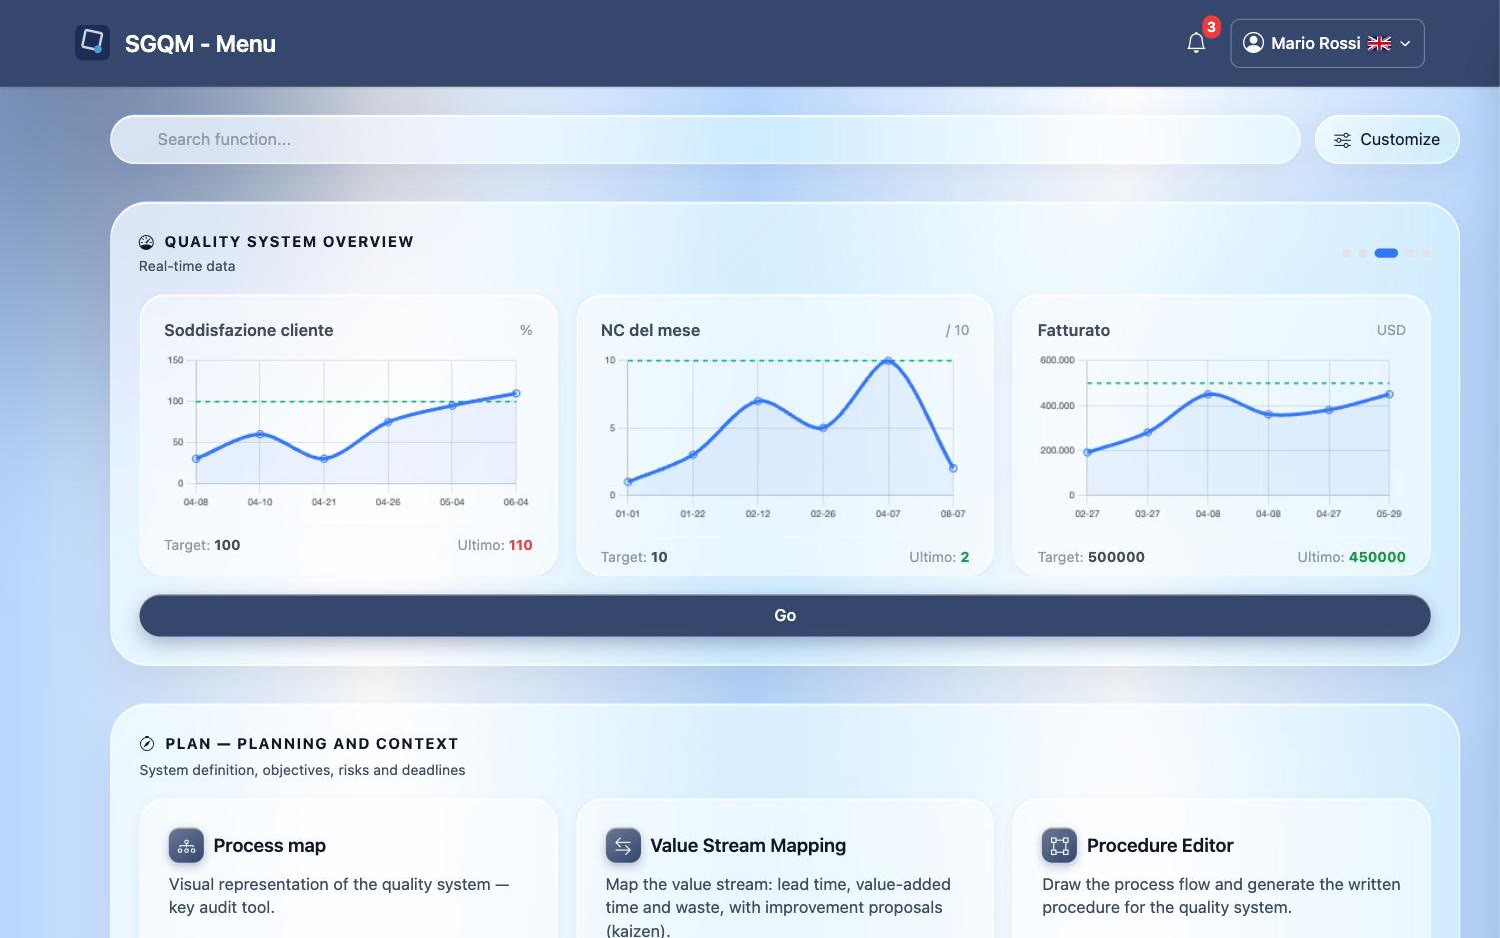
Das TISAX-Assessment beruht auf dem VDA-ISA-Katalog und prüft neben technischen Maßnahmen, ob Richtlinien, Verantwortlichkeiten und Kontrollen festgelegt, umgesetzt und überprüft sind. Es ist Nachweisarbeit, die SGQM geordnet hält.
Dokumente mit Kennzeichnung, Revisionen und mehrstufigem Freigabe-Workflow. Es gibt eine gültige Fassung, mit Angabe, wer sie wann freigegeben hat.
Auditplanung, Erfassung von Nachweisen und Feststellungen, Verknüpfung mit Korrekturmaßnahmen.
Jede Feststellung wird zu einer Maßnahme mit Verantwortlichem und Termin, automatisch angemahnt bis zur Abschlussprüfung.
Schulungsplan und Erfassung der Kurse zur Informationssicherheit, mit überwachten Fristen.
Lieferantenstamm und Lieferantenbewertung. Bei Meldungen, die sie betreffen, antworten sie über einen geschützten, befristeten Link, ohne Zugriff auf Ihr System.
Verzeichnis von Verarbeitungstätigkeiten und Datenschutz-Folgenabschätzungen (DSFA) im selben System, mit den zugehörigen Fristen.
Nein. Das Assessment führt ein zugelassener Prüfdienstleister durch, die Ergebnisse werden über das ENX-Portal ausgetauscht. SGQM hilft, die Nachweise der Managementseite vorzubereiten und aktuell zu halten.
Nein. Es ersetzt keine technischen Maßnahmen. Es steuert Dokumente, Audits, Maßnahmen, Schulungen, Lieferanten und Fristen.
Ja. Mehrere Normen laufen im selben integrierten System.
Kontakt
Füllen Sie das Formular aus – wir melden uns innerhalb von 24 Stunden, um eine persönliche Demo zu vereinbaren.