Políticas y procedimientos
Documentos con codificación, revisiones y flujo de aprobación en varios niveles. La versión vigente es una sola, con quién la aprobó y cuándo.
TISAX
TISAX pide demostrar que la seguridad de la información está gobernada a lo largo de la cadena de automoción. SGQM mantiene en orden la parte de gestión: documentos, auditorías, acciones, formación y proveedores.
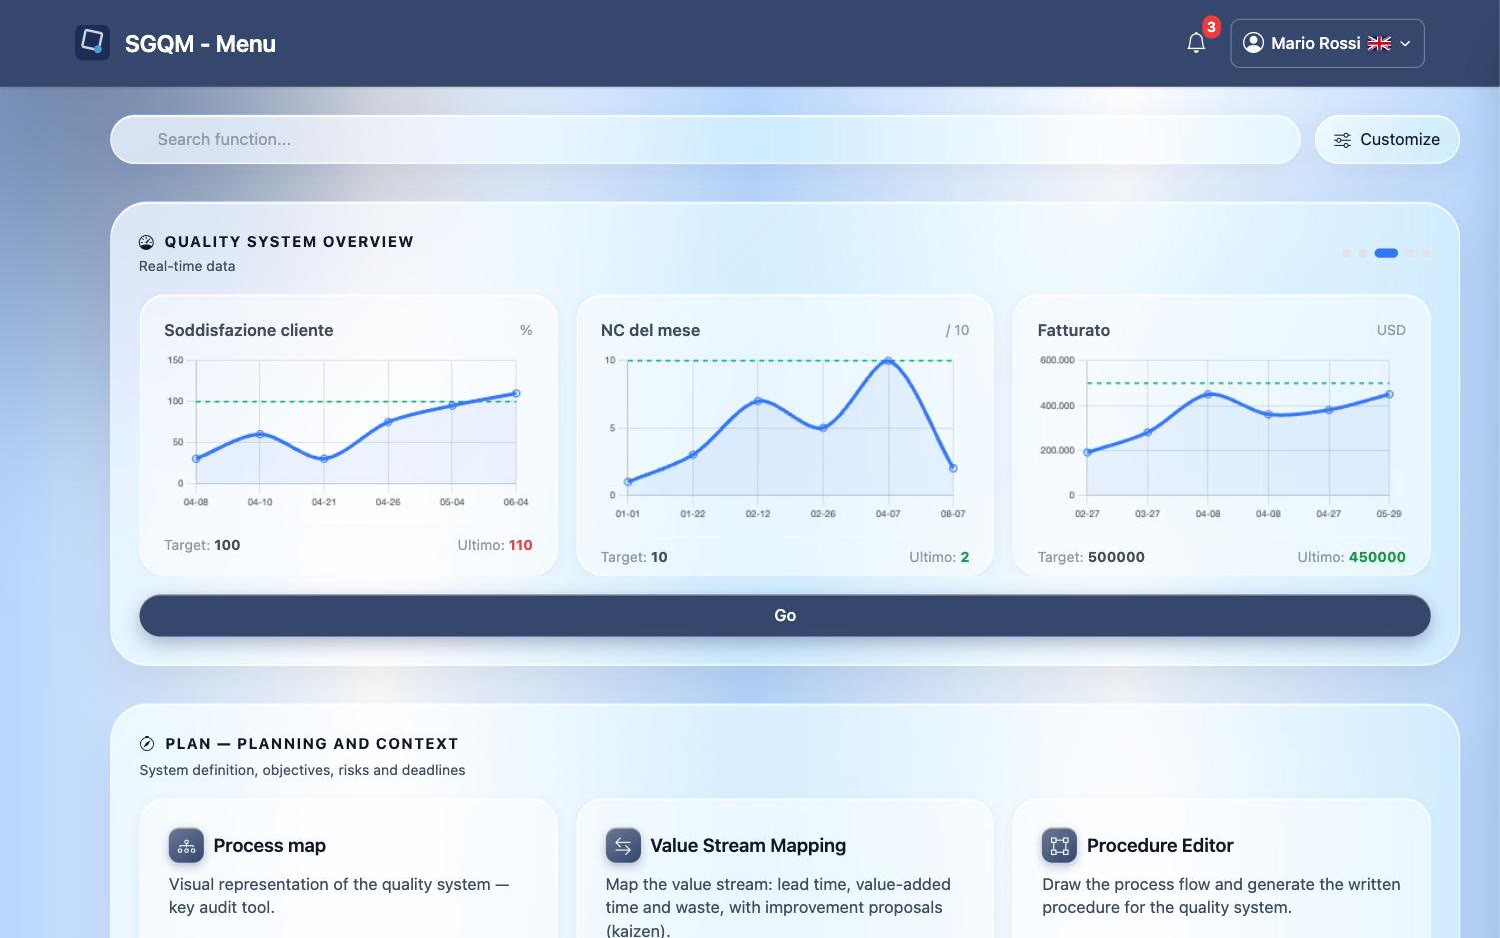
La evaluación TISAX se basa en el catálogo VDA ISA y comprueba, además de las medidas técnicas, que políticas, responsabilidades y controles estén definidos, aplicados y revisados. Es un trabajo de evidencias, que SGQM mantiene ordenado.
Documentos con codificación, revisiones y flujo de aprobación en varios niveles. La versión vigente es una sola, con quién la aprobó y cuándo.
Planificación de auditorías, registro de evidencias y hallazgos, vinculación con las acciones correctivas.
Cada hallazgo se convierte en una acción con responsable y plazo, reclamada automáticamente hasta la verificación de cierre.
Plan de formación y registro de cursos sobre seguridad de la información, con vencimientos controlados.
Registro y evaluación de proveedores. Para las incidencias que les afectan responden desde un enlace protegido y con caducidad, sin acceder a tu sistema.
Registro de actividades de tratamiento y evaluaciones de impacto (EIPD) en el mismo sistema, con sus vencimientos.
No. La evaluación la realiza un proveedor de auditoría acreditado y los resultados se intercambian en el portal ENX. SGQM ayuda a preparar y mantener las evidencias de la parte de gestión.
No. No sustituye las medidas técnicas. Gestiona documentos, auditorías, acciones, formación, proveedores y vencimientos.
Sí. Varias normas conviven en el mismo sistema integrado.
Contacto
Rellena el formulario y te volveremos a contactar en 24 horas para organizar una demo personalizada.