Dokumentierte Informationen
Richtlinien, Verfahren und Aufzeichnungen mit Kennzeichnung, Revisionen und mehrstufigem Freigabe-Workflow. Jedes Dokument lässt sich den Normabschnitten zuordnen.
ISO 27001
Ein Informationssicherheits-Managementsystem lebt von freigegebenen Richtlinien, Audits, Korrekturmaßnahmen und nachweisbaren Schulungen. Diesen Teil steuert SGQM, mit automatischen Fristen und Erinnerungen.
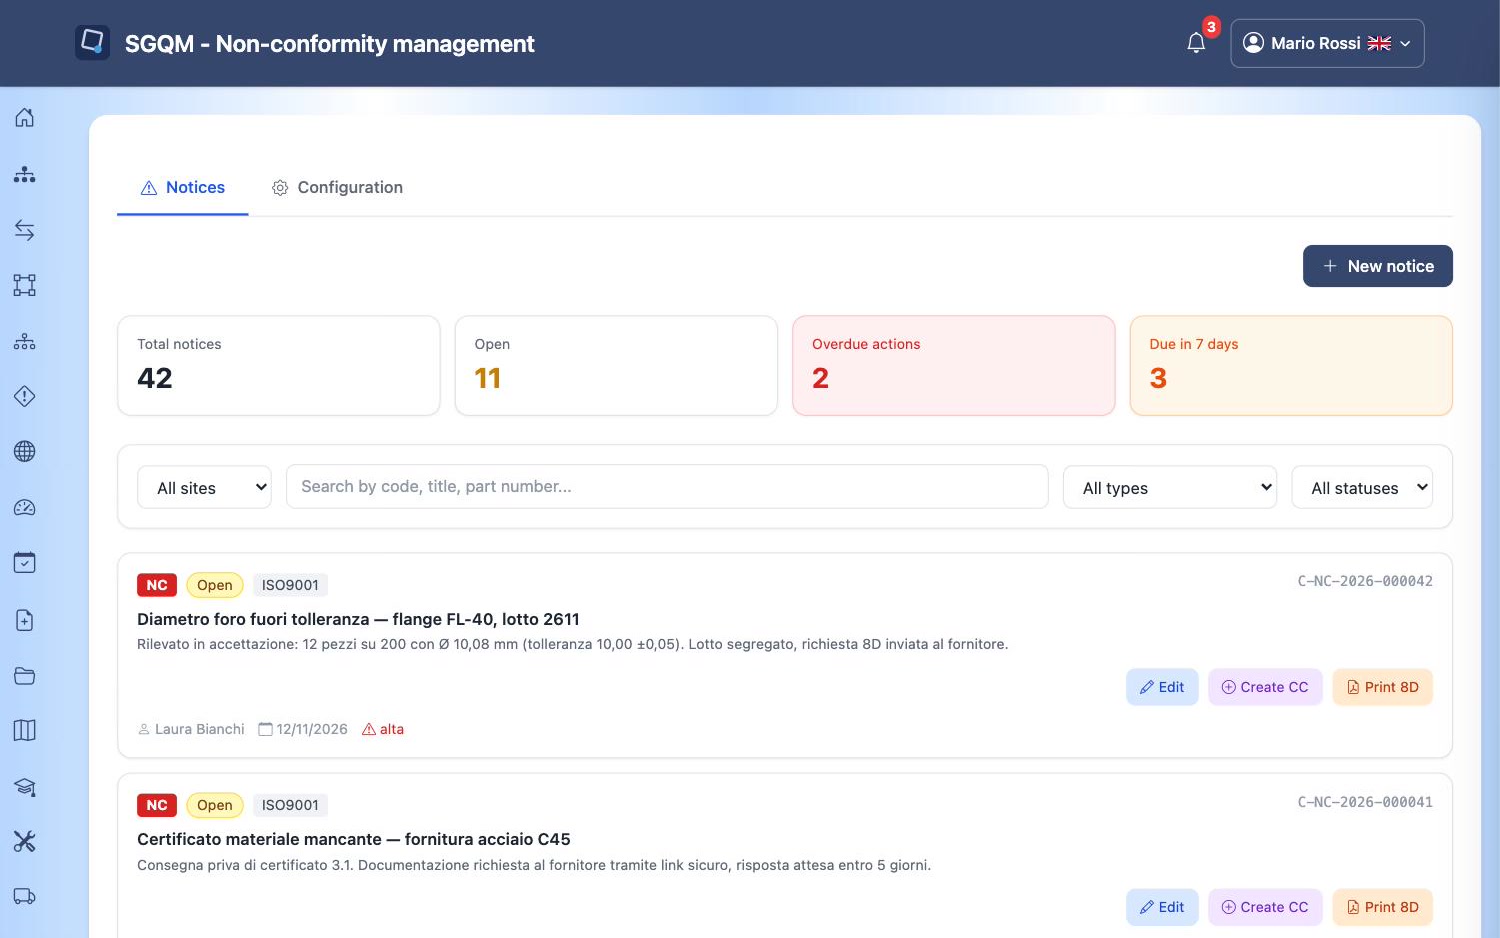
Die ISO 27001 verlangt neben technischen Maßnahmen den Nachweis, dass das System gesteuert wird: aktuelle Dokumente, geschulte Personen, durchgeführte Audits, abgeschlossene Abweichungen. Diese Arbeit macht SGQM geordnet und überprüfbar.
Richtlinien, Verfahren und Aufzeichnungen mit Kennzeichnung, Revisionen und mehrstufigem Freigabe-Workflow. Jedes Dokument lässt sich den Normabschnitten zuordnen.
Schulungsplan und Erfassung der Kurse zur Informationssicherheit, mit überwachten Fristen.
Planung, Nachweise und Feststellungen der Audits, verknüpft mit Korrekturmaßnahmen.
Meldung, Ursachenanalyse, Maßnahmen und Abschlussprüfung im selben Vorgang, mit Verantwortlichen und Fristen.
Lieferantenstamm und Lieferantenbewertung. Bei Meldungen, die sie betreffen, antworten sie über einen geschützten, befristeten Link, ohne Zugriff auf Ihr System.
Dokumentenprüfungen und wiederkehrende Tätigkeiten erscheinen in der Terminübersicht und werden automatisch angemahnt.
Nein. SGQM ersetzt keine technischen Werkzeuge wie Virenschutz, SIEM oder Schwachstellenmanagement. Es steuert die organisatorische Seite des Systems: Dokumente, Audits, Maßnahmen, Schulungen und Fristen.
SGQM ist ein Webdienst in der Cloud. Fragen Sie in Ihrer Demo-Anfrage nach Details zu Hosting und Sicherheitsmaßnahmen; wir gehen sie gemeinsam durch.
Ja. Mehrere Normen laufen im selben integrierten System und teilen sich Dokumente, Audits und Maßnahmen.
Kontakt
Füllen Sie das Formular aus – wir melden uns innerhalb von 24 Stunden, um eine persönliche Demo zu vereinbaren.