Informations documentées
Politiques, procédures et enregistrements avec codification, révisions et circuit de validation à plusieurs niveaux. Chaque document peut être relié aux articles de la norme.
ISO 27001
Un système de management de la sécurité de l'information vit de politiques validées, d'audits, d'actions correctives et de formations tracées. SGQM gère cette partie, avec échéances et relances automatiques.
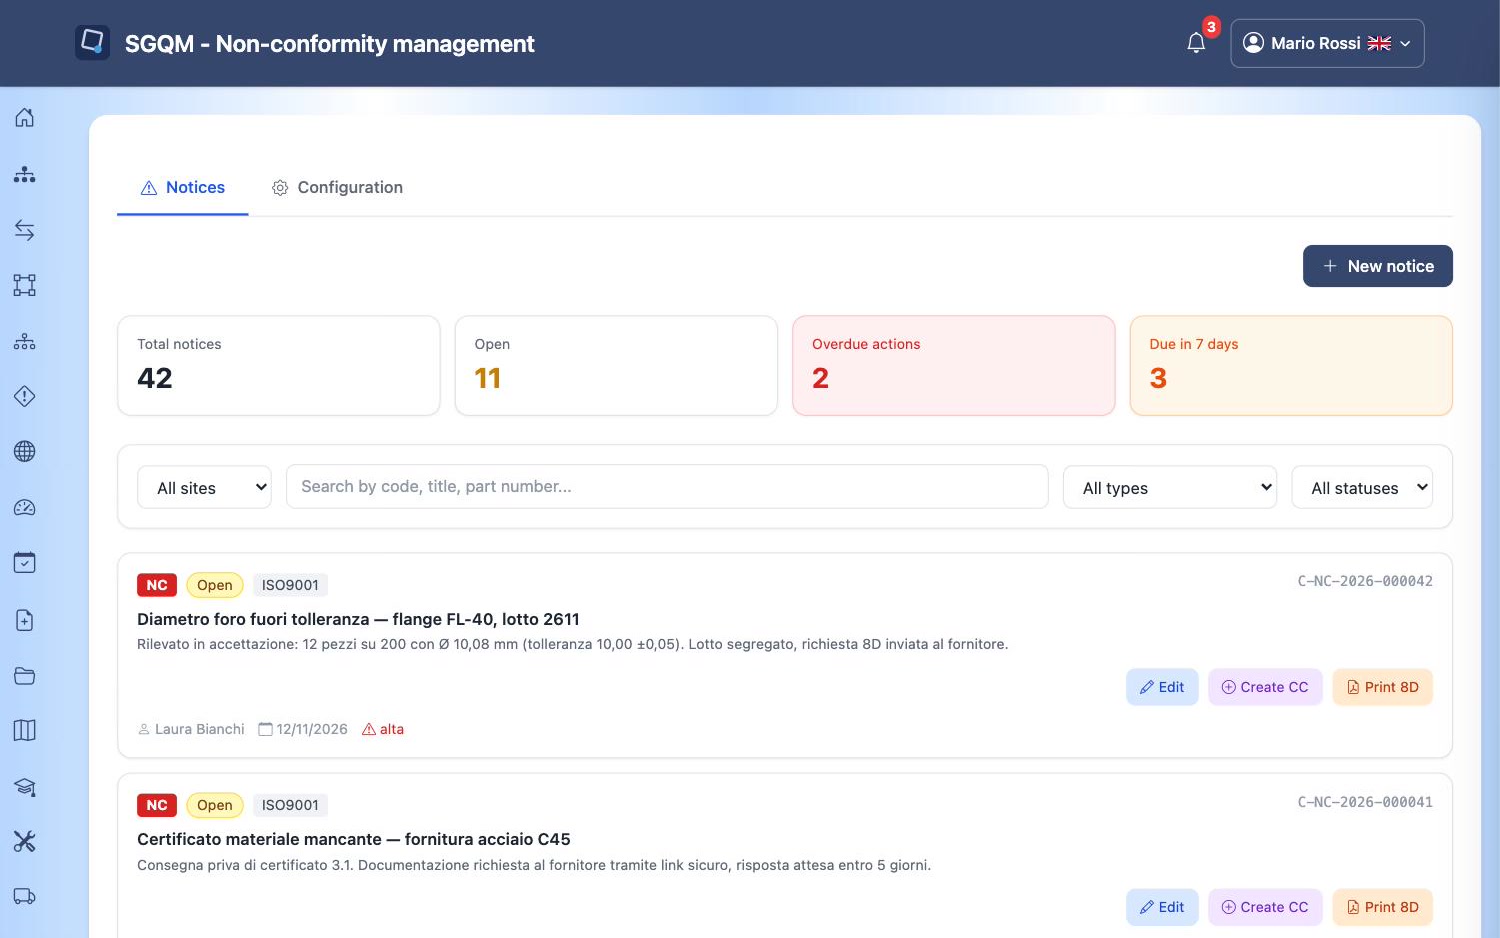
L'ISO 27001 demande de démontrer, au-delà des mesures techniques, que le système est piloté : documents à jour, personnes formées, audits réalisés, non-conformités clôturées. C'est ce travail que SGQM rend ordonné et vérifiable.
Politiques, procédures et enregistrements avec codification, révisions et circuit de validation à plusieurs niveaux. Chaque document peut être relié aux articles de la norme.
Plan de formation et enregistrement des cours sur la sécurité de l'information, avec échéances suivies.
Planification, preuves et constats des audits, reliés aux actions correctives.
Signalement, analyse des causes, actions et vérification de clôture dans la même fiche, avec responsables et échéances.
Fichier et évaluation des fournisseurs. Pour les signalements qui les concernent, ils répondent depuis un lien protégé et à durée limitée, sans accéder à votre système.
Les révisions de documents et les activités récurrentes entrent dans l'échéancier et sont relancées automatiquement.
Non. SGQM ne remplace pas les outils techniques comme l'antivirus, le SIEM ou la gestion des vulnérabilités. Il gère la partie organisationnelle du système : documents, audits, actions, formation et échéances.
SGQM est un service web en cloud. Pour les détails sur l'hébergement et les mesures de sécurité, demandez-les dans votre demande de démo : nous les verrons ensemble.
Oui. Plusieurs normes coexistent dans le même système intégré, en partageant documents, audits et actions.
Contact
Remplissez le formulaire et nous vous recontacterons sous 24 heures pour organiser une démo personnalisée.